Una carta di pagamento emessa in Italia funziona in un terminale in Giappone, e una SIM prodotta in Francia entra in un telefono assemblato in Asia. Dietro questa compatibilità ci sono gli standard ISO: documenti tecnici che fissano misure, contatti, segnali elettrici, comandi e meccanismi di sicurezza. In questo articolo ripercorriamo le prime norme internazionali sulle carte a chip, così come risultano dal catalogo ufficiale dell’ISO, e vediamo come la sicurezza sia diventata a poco a poco parte integrante degli standard ISO. È un capitolo tecnico ma decisivo della storia delle smart card e della categoria Smart Card e NFC.
Chi scrive gli standard ISO sulle carte
ISO, IEC e il sottocomitato SC 17
Le norme sulle carte d’identificazione sono sviluppate congiuntamente dall’ISO (International Organization for Standardization) e dall’IEC (International Electrotechnical Commission), attraverso il comitato tecnico congiunto JTC 1. Al suo interno opera il sottocomitato ISO/IEC JTC 1/SC 17, intitolato oggi “Cards and security devices for personal identification”: carte e dispositivi di sicurezza per l’identificazione personale. Il suo campo di lavoro comprende i documenti d’identità, le carte, i dispositivi di sicurezza e i token, insieme alle interfacce usate nelle applicazioni interindustriali.
Un lavoro condiviso con l’industria
Il sottocomitato non lavora isolato. Tra le organizzazioni in collegamento ufficiale figurano EMVCo, ETSI, GlobalPlatform, l’ICAO, Mastercard, Visa e la Commissione europea, mentre in alcuni gruppi di lavoro partecipano anche la FIDO Alliance e l’NFC Forum. È questa rete a rendere gli standard ISO un punto di riferimento condiviso da banche, operatori telefonici e governi.
Prima del chip: formato e banda magnetica
ISO 7810 e il formato ID-1
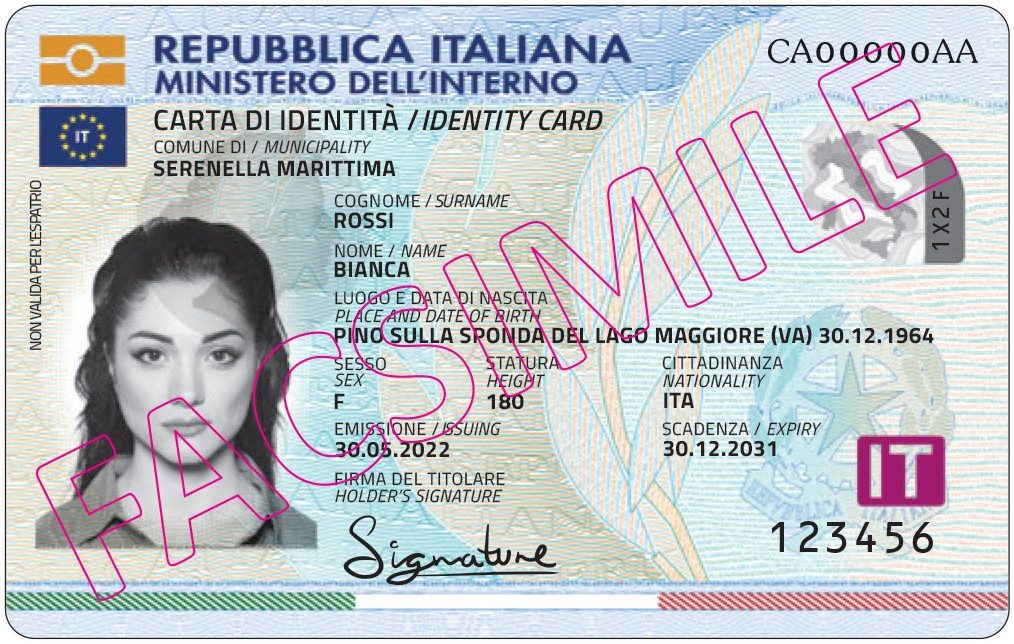
Il primo tassello è la forma della carta. La norma ISO 7810, “Identification cards — Physical characteristics”, ha la sua prima edizione nel 1985, seguita dalle revisioni del 1995, del 2003 e del 2019. Definisce i formati delle carte d’identificazione, tra cui il formato ID-1 da 85,60 × 53,98 millimetri, quello delle carte bancarie e oggi anche di molte carte d’identità. Nel 2009 un emendamento alla norma ha aggiunto criteri specifici per le carte che contengono circuiti integrati.
Le norme sulla banda magnetica
Prima dei microchip, le carte memorizzavano i dati su una banda magnetica, e anche qui gli standard ISO arrivarono presto. Il catalogo del sottocomitato elenca la ISO 3554 del 1976 sulla codifica delle tracce 1 e 2 delle carte di credito, la ISO 2894 del 1980 sulle carte di credito in rilievo e, nel 1985, la serie ISO 7811 sulle tecniche di registrazione: goffratura, banda magnetica e posizione delle tracce. Nello stesso anno uscì la ISO 7812 sulla numerazione degli emittenti. La storia del passaggio dalla banda magnetica al microprocessore è raccontata nel nostro approfondimento su Bull CP8.
ISO 7816: lo standard della carta a contatti
Parti 1 e 2: il corpo della carta e i contatti
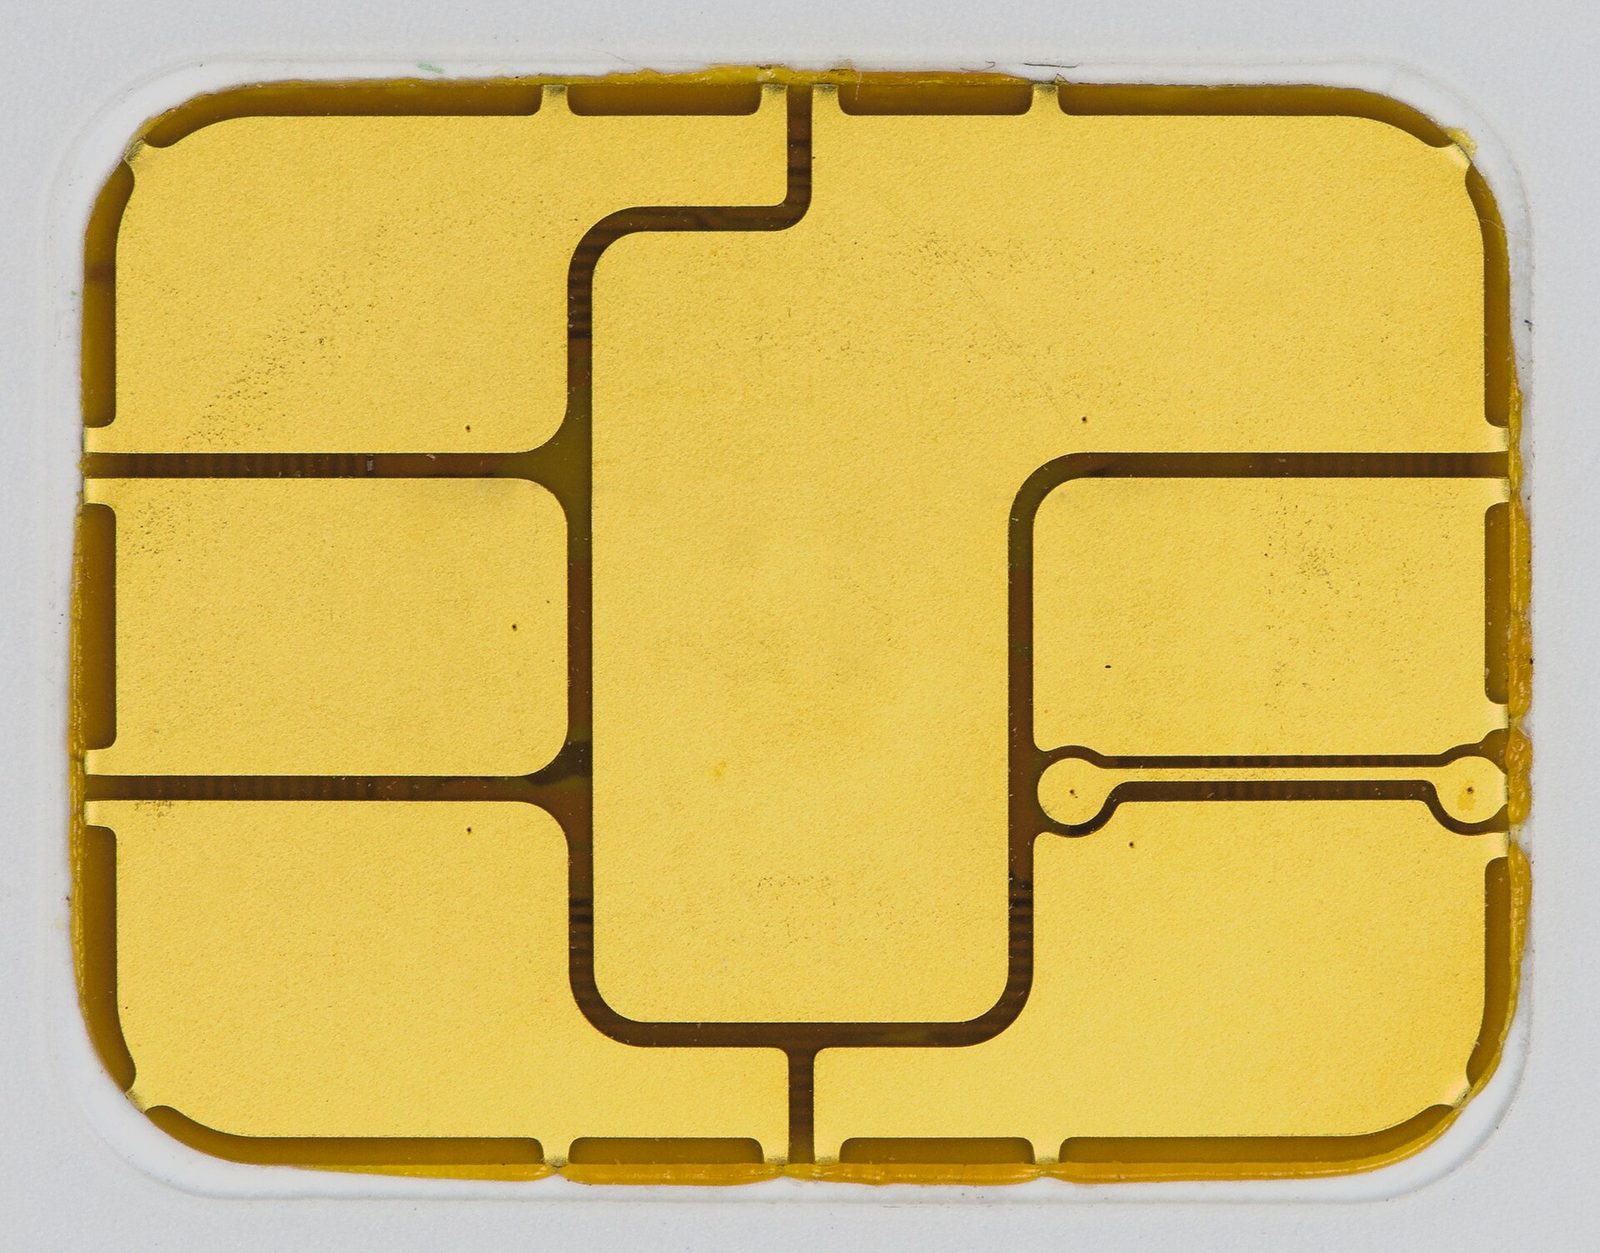
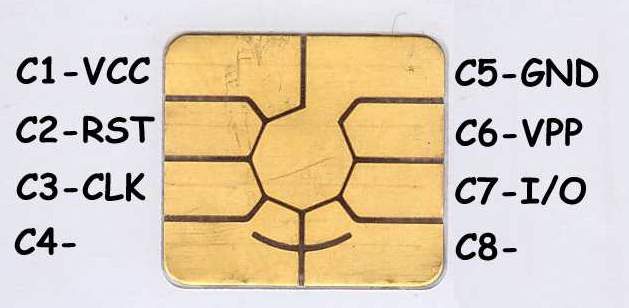
Con l’arrivo dei chip servivano regole nuove, e nacque la famiglia ISO/IEC 7816. La parte 1, sulle caratteristiche fisiche delle carte a contatti, fu pubblicata nel giugno 1987. La parte 2, sulle dimensioni e sulla posizione dei contatti, seguì nel 1988. Sono queste due norme a far sì che il chip si trovi sempre nello stesso punto della carta e che qualunque lettore conforme possa toccarne i contatti. Le stesse regole valgono per la carta SIM, che nasce proprio come smart card a contatti.
Parte 3: segnali elettrici e protocolli
La parte 3, del 1989, definisce i segnali elettronici e i protocolli di trasmissione tra carta e lettore. È stata emendata nel 1992 e nel 1994, rivista nel 1997 e poi aggiornata nel 2002 con un emendamento dedicato alle carte che funzionano a 5 V, 3 V e 1,8 V. L’edizione attuale è del 2006.
Parte 4: i comandi interindustriali
La parte 4, pubblicata nel 1995, stabilisce i comandi “interindustriali”, cioè un linguaggio comune con cui terminali di settori diversi dialogano con la carta. Nel 2005 il suo titolo è diventato “Organization, security and commands for interchange”: organizzazione, sicurezza e comandi per l’interscambio. Con quella revisione la sicurezza compare esplicitamente nel titolo di uno dei principali standard ISO della famiglia.
Quando la sicurezza entra negli standard ISO
Il secure messaging del 1997
Un passaggio chiave arriva nel 1997, con il primo emendamento alla ISO/IEC 7816-4 dedicato al secure messaging, cioè alla protezione dei messaggi scambiati tra carta e terminale. Da quel momento gli standard ISO non descrivono più solo come parlare con la carta, ma anche come farlo in modo protetto.
Comandi per la sicurezza e attributi di accesso
Seguirono altre parti della famiglia. La ISO/IEC 7816-8 del 1999 raccoglie i comandi interindustriali legati alla sicurezza; nell’edizione del 2004 diventa “Commands for security operations” e dal 2016 “Commands and mechanisms for security operations”. La ISO/IEC 7816-9 del 2000 aggiunge comandi e attributi di sicurezza, mentre la ISO/IEC 7816-5, già nel 1994, aveva fissato il sistema di numerazione e registrazione degli identificatori delle applicazioni, indispensabile quando una stessa carta ospita più servizi.
Biometria e informazioni crittografiche
Nel 2004 la famiglia si è arricchita di due parti importanti: la ISO/IEC 7816-11, sulla verifica dell’identità personale con metodi biometrici, e la ISO/IEC 7816-15, sull’applicazione che descrive le informazioni crittografiche presenti nella carta. Sono i mattoni che oggi sostengono documenti come la carta d’identità elettronica e i temi della categoria Cybersecurity e Autenticazione.
Dal contatto al contactless
Le prime carte senza contatti
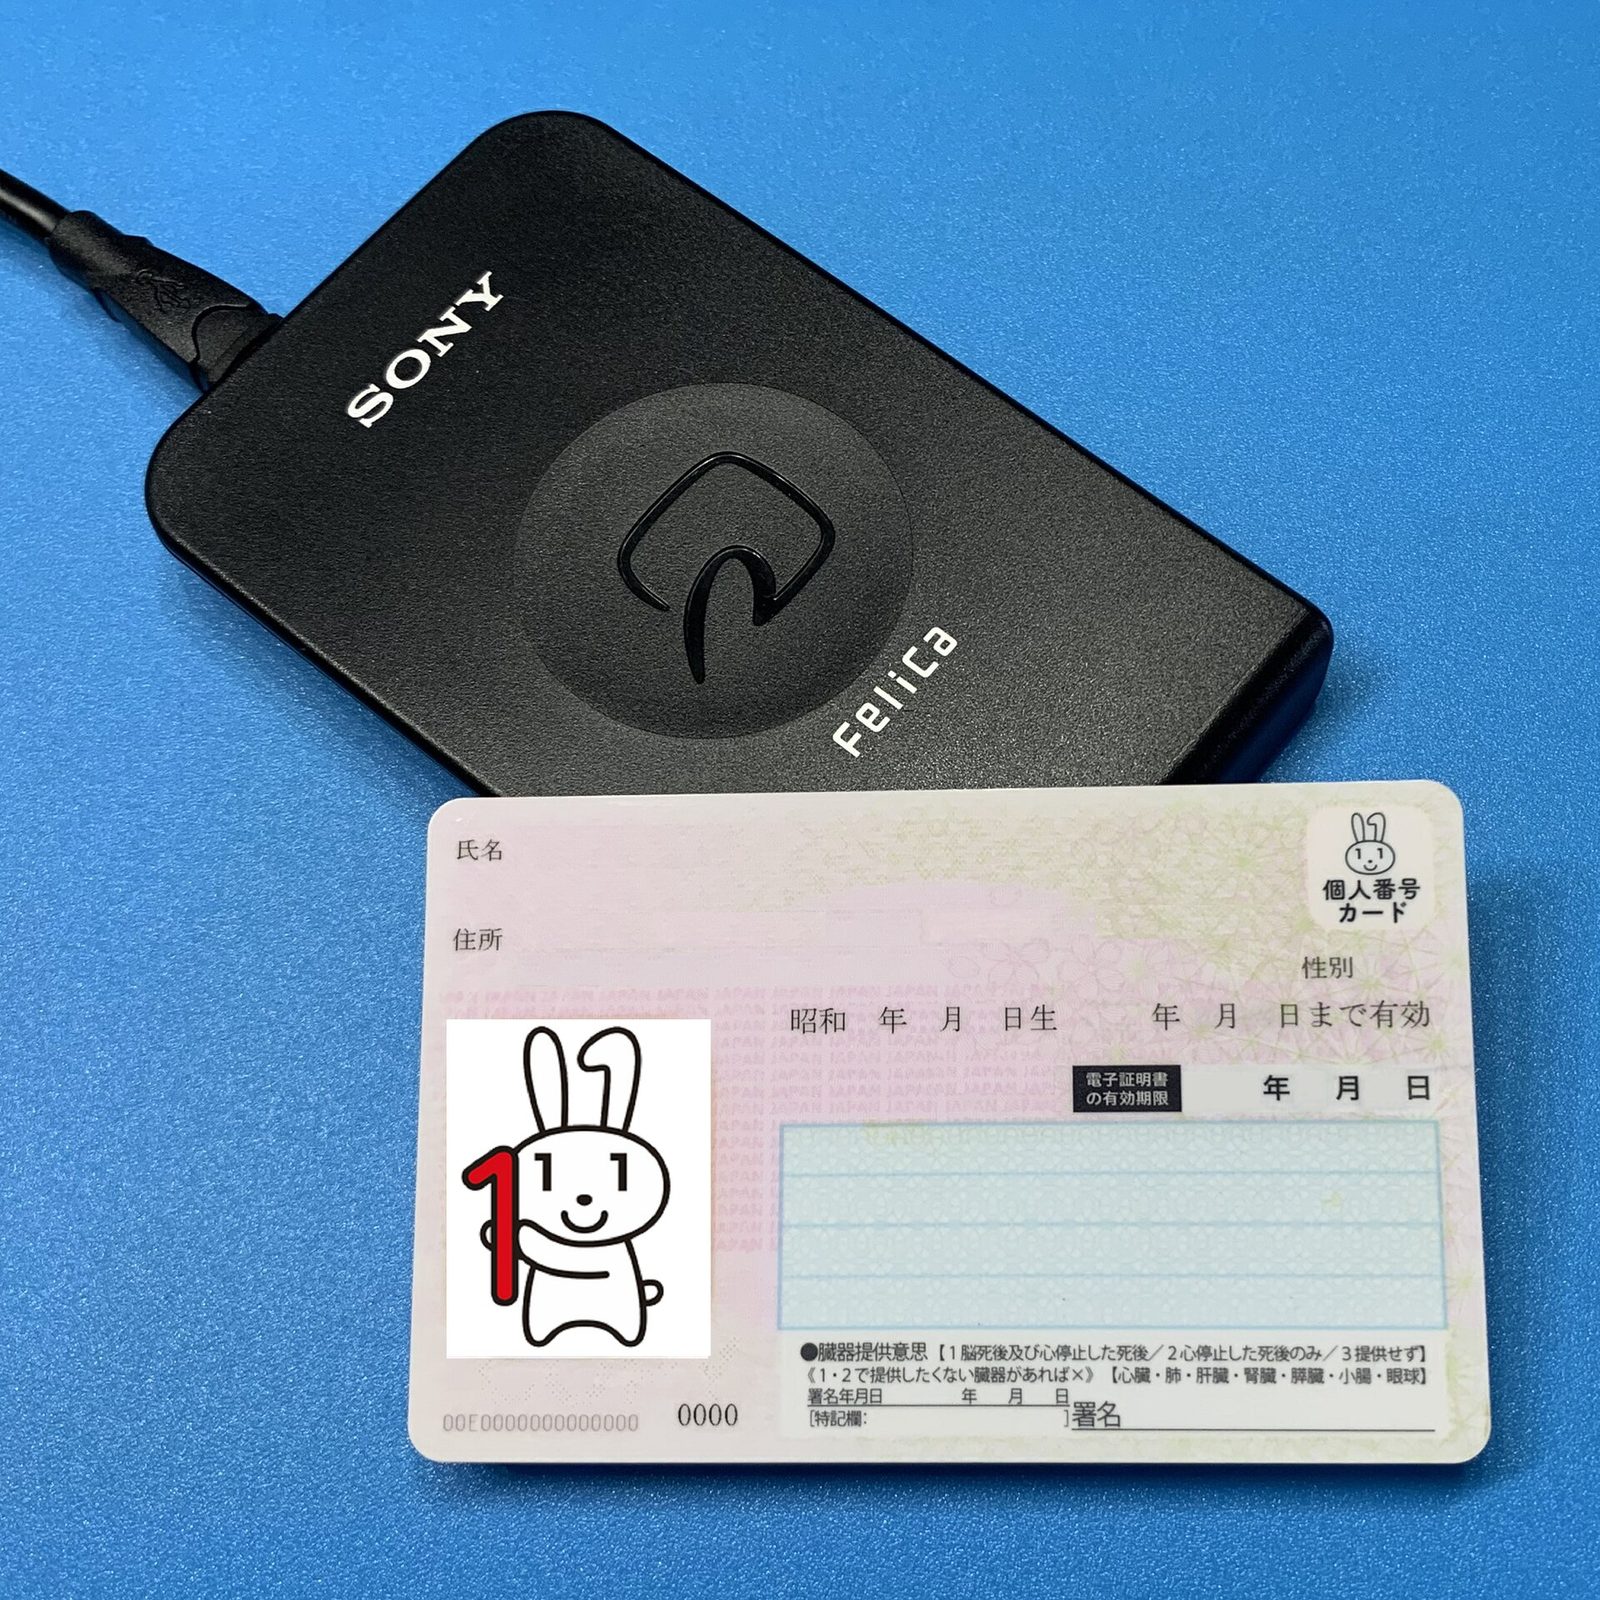
Gli standard ISO hanno seguito anche le carte senza contatti. La prima norma del catalogo è la ISO/IEC 10536-1 del 1992, dedicata alle carte “close-coupled”, che funzionano a brevissima distanza dal lettore. Poi, tra il 2000 e il 2001, sono uscite le quattro parti della ISO/IEC 14443 per le carte di prossimità: caratteristiche fisiche, interfaccia a radiofrequenza, inizializzazione e anticollisione, protocollo di trasmissione. Nel 2000 è arrivata anche la ISO/IEC 15693 per le carte di vicinanza.
La base dei pagamenti di oggi
Su questa norma si appoggiano anche documenti successivi dello stesso sottocomitato: per esempio le specifiche tecniche ISO/IEC TS 24192 del 2021, che regolano la comunicazione tra lettori contactless e titoli di viaggio nel trasporto pubblico, sono costruite proprio sulla ISO/IEC 14443. Per capire come questi standard ISO si traducano nel gesto di avvicinare la carta al POS, rimandiamo all’articolo su NFC pagamenti.
Standard ISO e pagamenti: il ruolo di EMV
Le norme ISO descrivono la carta e il dialogo con il terminale, ma le reti di pagamento avevano bisogno anche di specifiche applicative comuni. È il compito delle specifiche EMV, gestite da EMVCo. Secondo il sito ufficiale di EMVCo, l’organismo è stato costituito nel 1999 per favorire l’interoperabilità globale e la diffusione di tecnologie sicure contro le frodi; oggi è di proprietà di American Express, Discover, JCB, Mastercard, UnionPay e Visa, e le sue specifiche sono disponibili gratuitamente. EMVCo è anche tra le organizzazioni in collegamento con il sottocomitato SC 17: un legame diretto tra gli standard ISO e il mondo dei pagamenti, raccontato nella categoria Fintech e Pagamenti Digitali.
Gli standard ISO oggi
Un lavoro che non si ferma
Gli standard ISO sulle carte non sono un capitolo chiuso. Secondo il catalogo del sottocomitato, è in sviluppo un emendamento alla ISO/IEC 7816-4 dedicato alla crittografia resistente ai computer quantistici, e altre parti della famiglia hanno già ricevuto emendamenti sullo stesso tema tra il 2023 e il 2026.
Dalla carta al portafoglio digitale
Il sottocomitato SC 17 ha anche un gruppo dedicato ai portafogli d’identità digitale e ha pubblicato nel 2021 la ISO/IEC 18013-5 sulla patente di guida su dispositivo mobile. La strada che porta dalla carta di plastica all’identità digitale passa quindi ancora dagli standard ISO, e la seguiremo anche nella categoria Identità Digitale Europea.